Spis treści (14 rozdziałów i materiały)
Najważniejsze ustalenia
Audyt zgodności prawnej sprawdza, czy dokumenty, decyzje użytkownika i działanie systemów są ze sobą spójne. Dla strony na WordPressie i sklepu WooCommerce oznacza to analizę przepisów połączoną z testami formularzy, zgód, cen i procesu zakupowego.
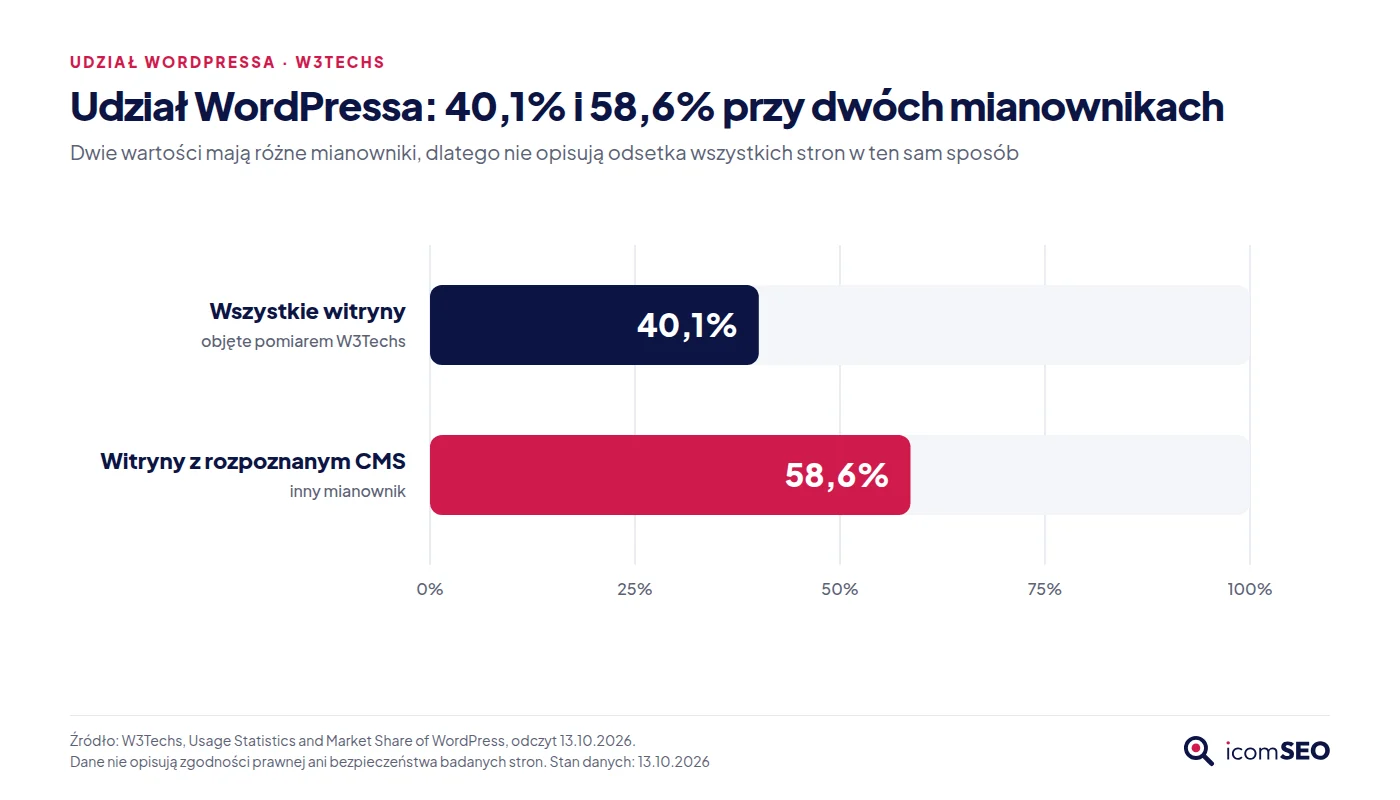
- WordPress działał 13 października 2026 r. na 40,1% witryn objętych pomiarem W3Techs i na 58,6% witryn z rozpoznanym systemem CMS. To dwa różne mianowniki.[1]
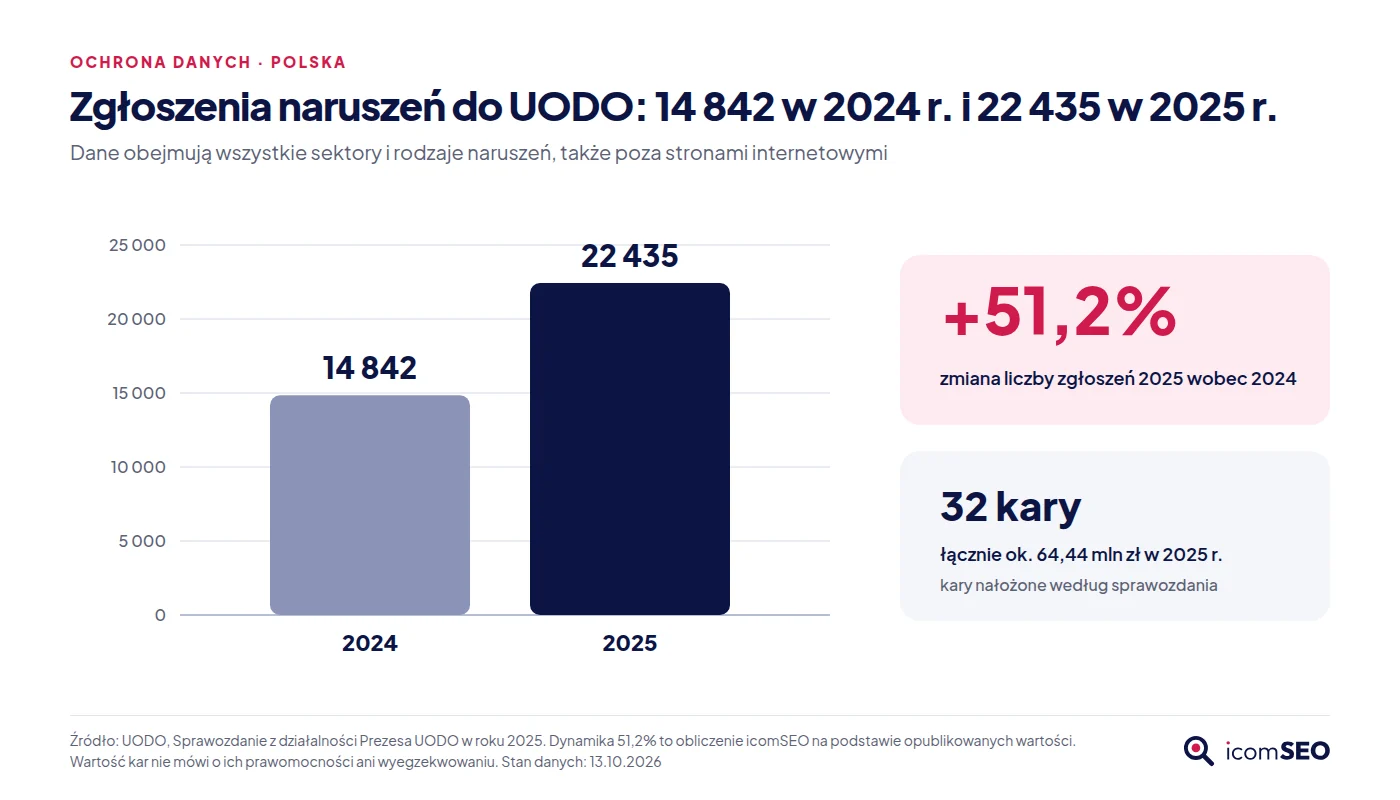
- UODO otrzymał w 2025 r. 22 435 zgłoszeń naruszeń ochrony danych, wobec 14 842 w 2024 r., i nałożył 32 kary na łącznie około 64,44 mln zł.[2]
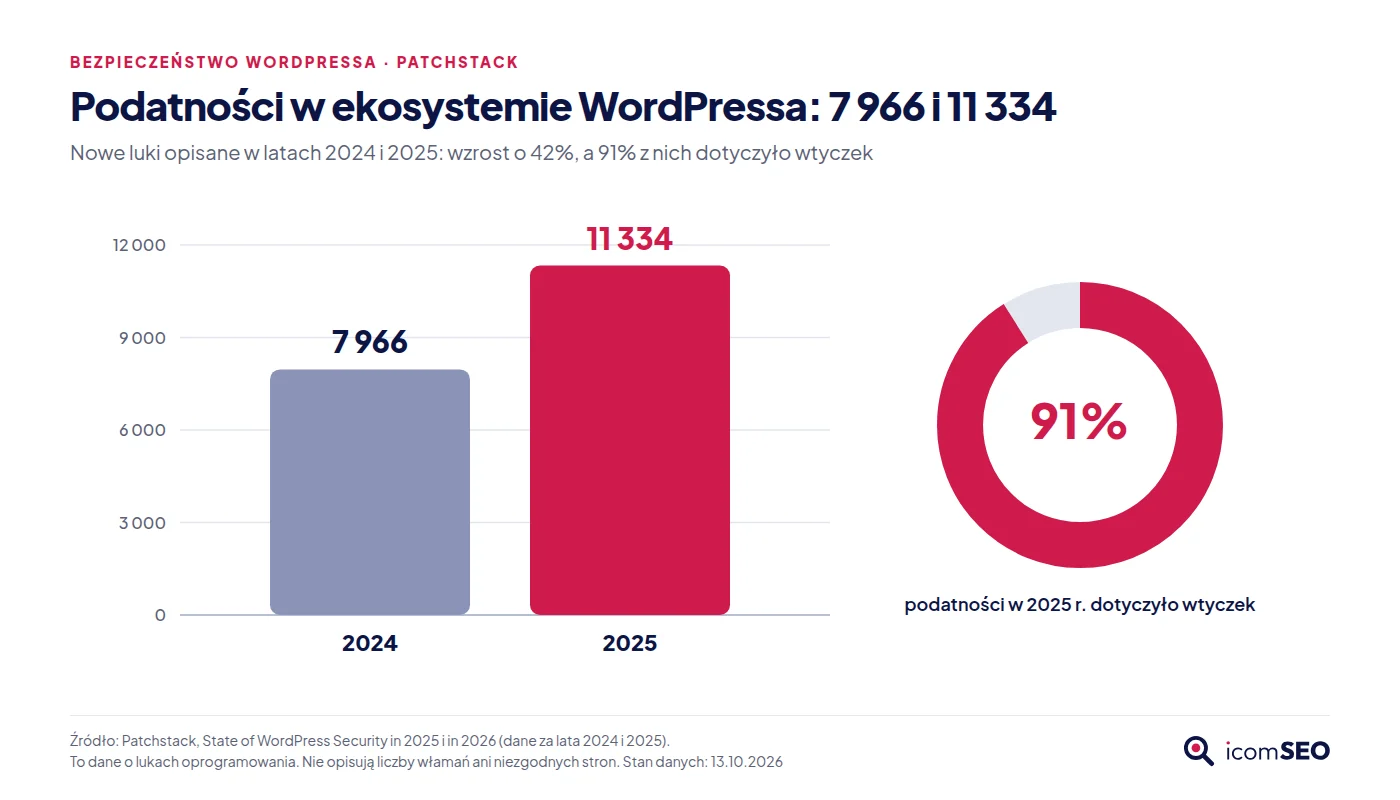
- Patchstack opisał 11 334 nowe podatności w ekosystemie WordPressa w 2025 r.; 91% dotyczyło wtyczek.[3]
- Consent Mode v2 jest mechanizmem Google. Status „denied” w wariancie Advanced nie oznacza, że do Google nie trafiają żadne dane.[13]
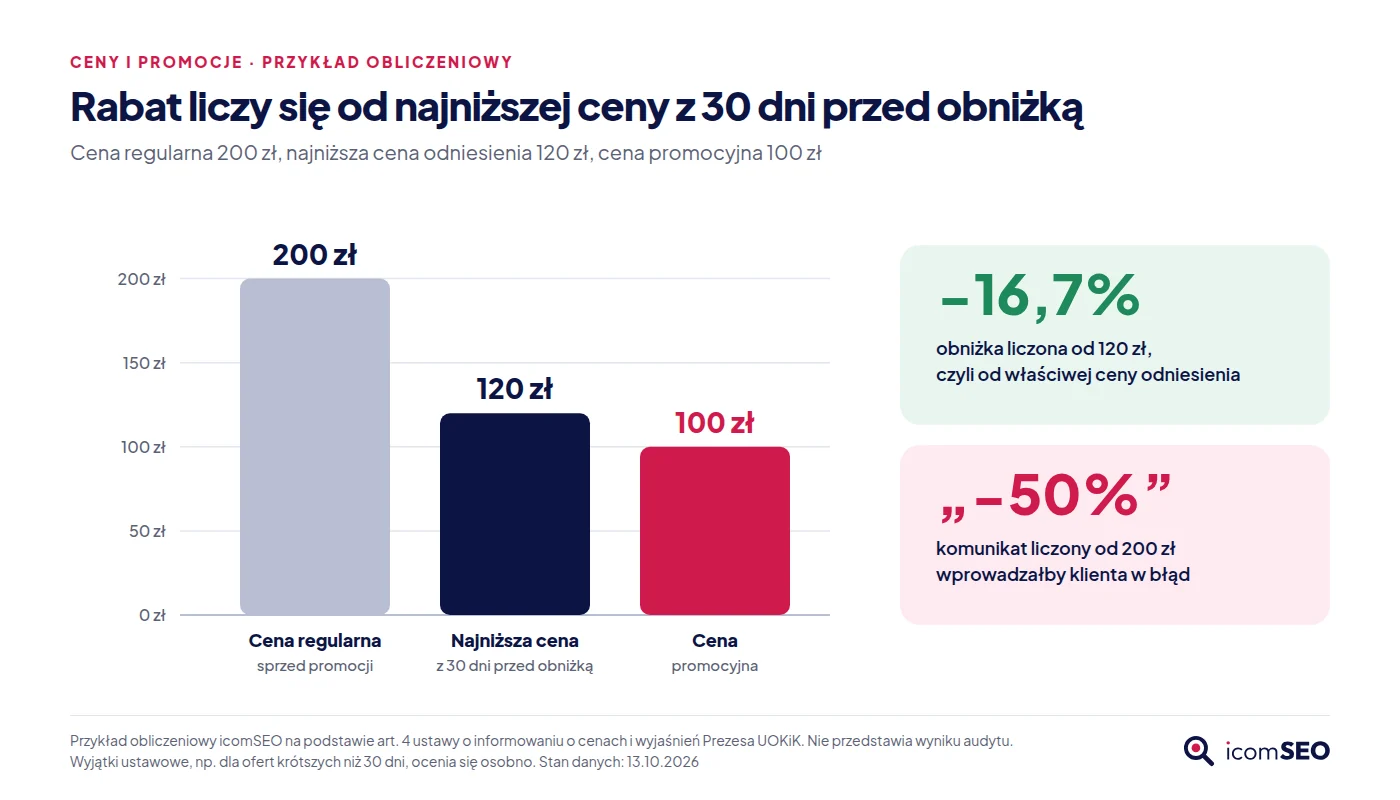
- Przy najniższej cenie z 30 dni 120 zł i cenie promocyjnej 100 zł obniżka wynosi około 16,7%. Komunikat „−50%” liczony od 200 zł wprowadzałby w błąd.[20]
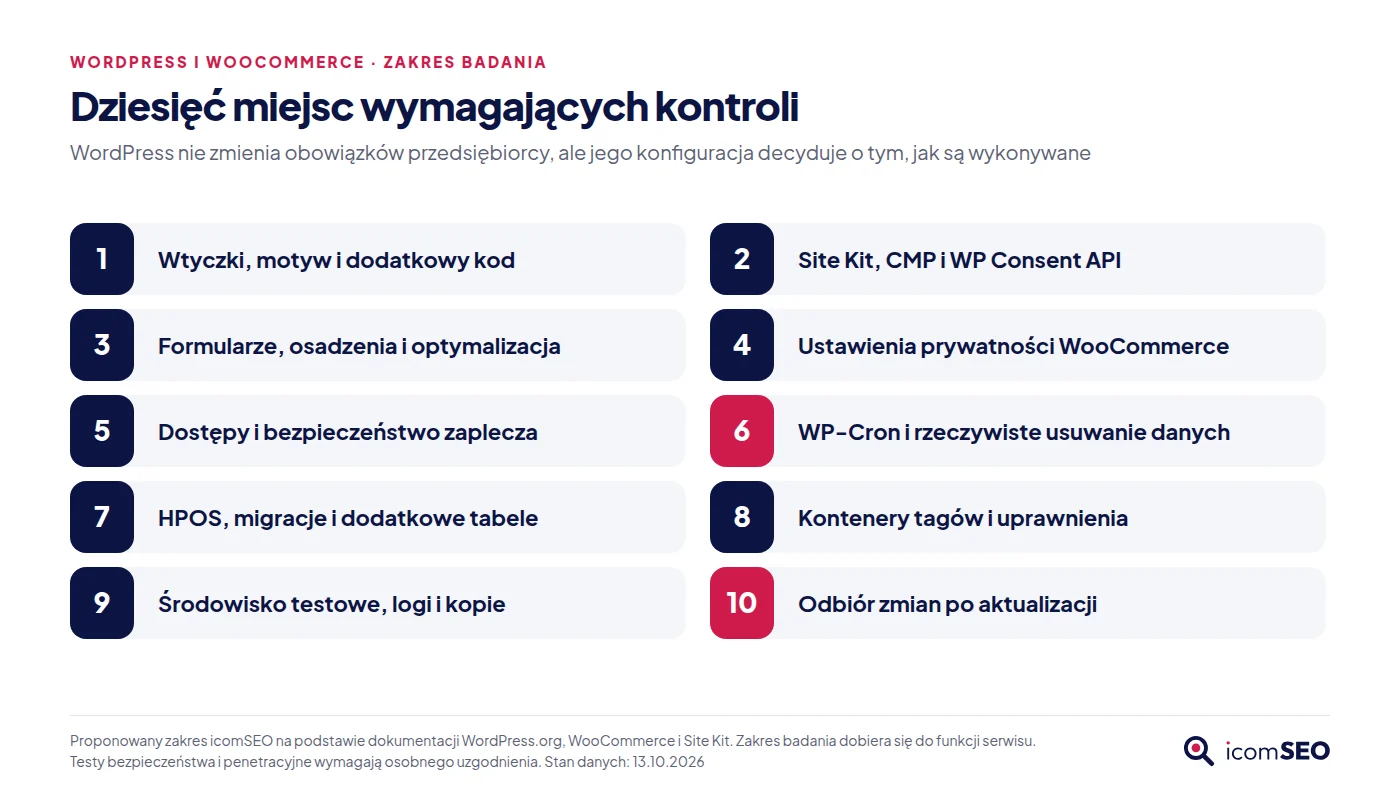
- Artykuł opisuje 14 scenariuszy testowych, 10 obszarów kontroli WordPressa i WooCommerce oraz standard karty ustalenia w raporcie.
Stan opracowania: 13 października 2026 r. Numery w nawiasach prowadzą do listy 46 źródeł. Rozróżniamy obowiązki prawne, wymagania dostawców technologii i rekomendowane praktyki audytowe. Przykłady i scenariusze są modelowe, bez wyników badania konkretnej witryny.
Strona może mieć starannie napisany regulamin, widoczny baner cookies i nowoczesny formularz kontaktowy, a mimo to działać inaczej, niż deklaruje. Wyobraźmy sobie sklep, w którym klient odrzuca analitykę, a skrypt nadal zapisuje identyfikator. Albo promocję, w której efektowny procent rabatu obliczono od innej ceny niż właściwa cena odniesienia. Takie rozbieżności ma ujawniać audyt.
Profesjonalny audyt zgodności prawnej łączy ocenę prawa, interfejsu, konfiguracji technicznej oraz procesów zachodzących po stronie firmy. Sprawdzamy w nim to, co użytkownik czyta, i to, co rzeczywiście dzieje się z jego danymi, zamówieniem i decyzją o zgodzie.
Dla właściciela firmy najważniejsze pytanie brzmi więc: „czy potrafimy wykazać, że opisane zasady rzeczywiście działają?” Regulamin nie wyśle prawidłowego potwierdzenia umowy. Polityka prywatności nie usunie zbędnych danych z integracji. Baner nie zatrzyma skryptu, którego nikt nie powiązał z decyzją użytkownika. W dobrze zaprojektowanym audycie te zależności bada się jako jeden proces.
W artykule rozróżniamy trzy poziomy oceny: obowiązek prawny, wymaganie dostawcy technologii i rekomendowaną praktykę audytową. Ma to znaczenie również przy wycenie prac. Uzupełnienie informacji wymaganej ustawą to inne zadanie niż poprawa organizacji wdrożeń lub konfiguracja funkcji reklamowej. Przykłady i scenariusze przedstawione poniżej są modelowe i nie opisują ustaleń dotyczących konkretnego klienta.
Rozdział 1Co mówią dane i jakich wniosków z nich nie wyciągać
Według W3Techs 13 października 2026 r. WordPress działał na 40,1% witryn objętych pomiarem. Wśród serwisów, których system zarządzania treścią został rozpoznany, jego udział wynosił 58,6%. To dwa różne mianowniki, więc drugiej wartości nie należy przedstawiać jako odsetka wszystkich stron internetowych.[1]
UODO podał, że w 2025 r. otrzymał 22 435 zgłoszeń naruszeń ochrony danych osobowych, wobec 14 842 w 2024 r. Z tych wartości wynika wzrost o około 51,2%. W 2025 r. organ nałożył również 32 administracyjne kary pieniężne na łączną kwotę około 64,44 mln zł. Dane obejmują różne sektory i rodzaje naruszeń, także poza stronami internetowymi. Kwota oznacza kary nałożone według sprawozdania i nie mówi o ich prawomocności ani wyegzekwowaniu.[2]
Patchstack w raporcie „State of WordPress Security in 2026”, opisującym rok 2025, wskazał 11 334 nowe podatności w ekosystemie WordPressa, o 42% więcej niż rok wcześniej. Według tego opracowania 91% dotyczyło wtyczek. To dane dostawcy rozwiązań bezpieczeństwa o podatnościach oprogramowania. Nie opisują liczby zainfekowanych witryn ani prawdopodobieństwa ataku na konkretny sklep.[3]
Wniosek dla właściciela serwisu ma charakter organizacyjny: warto kontrolować obowiązki prawne i środowisko, w którym mają być realizowane. Żadna z powyższych statystyk nie dowodzi, że określony procent stron łamie RODO, ani że zakup audytu gwarantuje uniknięcie kary.
Rozdział 2Na jakich przepisach opiera się audyt strony?
Dla polskiej strony firmowej lub sklepu internetowego punktem wyjścia są regulacje zebrane w tabeli. Ich zastosowanie zależy od funkcji serwisu, odbiorców, rodzaju oferty i rynków sprzedaży.
| Obszar | Podstawa i praktyczny przedmiot oceny |
|---|---|
| Dane osobowe | RODO, zwłaszcza art. 5–7, 12–14, 25, 28, 32 oraz 44–49: podstawy przetwarzania, informowanie, zabezpieczenia, dostawcy i transfery.[4] |
| Cookies i marketing | Prawo komunikacji elektronicznej: art. 399 o zapisie i odczycie informacji na urządzeniu oraz art. 398 o komunikacji handlowej i marketingu bezpośrednim.[5] |
| Sprzedaż konsumentom | Ustawa o prawach konsumenta, m.in. art. 12, 17, 21, 27 i 38 oraz rozdziały o zgodności świadczenia z umową.[6] |
| Ceny i promocje | Art. 4 ustawy o informowaniu o cenach towarów i usług: prezentowanie cen oraz informacji o obniżkach.[7] |
| Opinie i komunikaty sprzedażowe | Ustawa o przeciwdziałaniu nieuczciwym praktykom rynkowym, w szczególności art. 5–7.[8] |
| Usługi elektroniczne | Ustawa o świadczeniu usług drogą elektroniczną, w tym art. 5 i 8: dane usługodawcy i regulamin.[9] |
Określenie „audyt Omnibus” jest wygodnym skrótem. W raporcie należy jednak wskazać konkretne polskie przepisy wdrażające zmiany, sama nazwa dyrektywy nie wystarcza. Podobnie Consent Mode v2 nie jest ustawą ani certyfikatem zgodności. To mechanizm Google, który ocenia się osobno od obowiązków prawnych oraz polityki zgody tego dostawcy.[7][8][13][30]
Najpierw model działalności, potem lista dokumentów
Punktem startu jest kwalifikacja serwisu. Czy strona wyłącznie prezentuje ofertę, przyjmuje zapytania, zawiera umowy, pobiera płatności, udostępnia treści cyfrowe albo pośredniczy między innymi sprzedawcami a klientami? Następnie ustala się odbiorców, języki, kraje sprzedaży i przebieg realizacji świadczenia. Zakres audytu dużej platformy nie pasuje do niewielkiej strony usługowej i odwrotnie.
W proponowanej metodyce kwalifikacja kończy się mapą: funkcja, obowiązek, miejsce realizacji, dowód. Dla newslettera miejscem realizacji jest formularz zapisu, system wysyłkowy i proces rezygnacji. Dla sklepu dochodzi ekran płatności i wiadomość po zakupie. Takie podejście ogranicza ryzyko sytuacji, w której każdy wykonawca sprawdzi własny fragment, a całej ścieżki nie oceni nikt.
Rozdział 3RODO: od formularza do ostatniej kopii danych
Przegląd zaczyna się od ustalenia, gdzie serwis pozyskuje dane. Obejmuje formularze kontaktowe i ofertowe, newsletter, rejestrację konta, zamówienia, komentarze oraz inne funkcje występujące w badanej witrynie. Dla każdego procesu ustala się cel, podstawę prawną, zakres danych, odbiorców i czas przechowywania. Obowiązkowe pole „zgadzam się na RODO” tych zadań nie wykonuje. Zgoda jest tylko jedną z możliwych podstaw przetwarzania.[4]
Następnie ocenia się obowiązek informacyjny: czy użytkownik rozumie, kto przetwarza dane, w jakim celu i jakie ma prawa. Informacja powinna być dostępna w odpowiednim momencie, czytelna i dostosowana do odbiorcy. UODO zwraca uwagę również na język komunikacji i możliwość warstwowego przedstawiania informacji. Krótka klauzula przy formularzu może prowadzić do szerszego opisu, o ile nie ukrywa istotnych okoliczności procesu.[10]
Zgoda marketingowa to odrębna kwestia
Obsługa zapytania ofertowego i wysyłka późniejszego newslettera to różne cele. Przy marketingu trzeba rozdzielić podstawę przetwarzania danych od wymagań dotyczących użycia kanału komunikacji. Art. 398 PKE wymaga uprzedniej zgody w objętych nim sytuacjach. Posiadanie adresu e-mail nie przesądza więc o możliwości wysyłania reklam.[5]
W metodyce audytu warto uwzględnić treść oświadczenia, moment jego złożenia, wersję formularza i dowód wyboru. Dobrą praktyką dowodową jest potwierdzanie zapisu w wiadomości e-mail, czyli double opt-in. Nie jest to jednak uniwersalny, odrębny obowiązek ustawowy dla każdego formularza. Kryterium prawne dotyczy ważności zgody i możliwości jej wykazania, niezależnie od nazwy zastosowanej technologii.[11]
Dlaczego sam WordPress nie pokazuje całego procesu?
Przykład audytowy: formularz zapisuje zgłoszenie w bazie WordPressa, wysyła wiadomość przez zewnętrzny serwer poczty i przekazuje kontakt do CRM. Usunięcie wpisu w panelu strony nie mówi jeszcze, co stało się z pozostałymi kopiami. Dlatego rekomendowana mapa danych obejmuje również integracje, logi i zasady usuwania u dostawców.
WordPress udostępnia narzędzia wspierające tworzenie polityki prywatności oraz obsługę wniosków o dane. Jego dokumentacja wyraźnie zastrzega jednak, że nie stanowią one kompletnego procesu zgodności. W audycie trzeba sprawdzić, jakie dane faktycznie obejmuje eksport lub usuwanie i czy uczestniczą w nim wykorzystywane rozszerzenia.[18]
Mapa danych: co dzieje się po wysłaniu formularza?
Praktycznym narzędziem audytu jest mapa przepływu danych przygotowana dla procesów, łącznie z wtyczkami, które je obsługują. Pytania w tabeli pokazują, jak może wyglądać jej zakres. To propozycja organizacji badania, bez charakteru ustawowego wzoru rejestru.
| Etap procesu | Pytanie, na które powinien odpowiedzieć audyt |
|---|---|
| Pozyskanie | Które dane są obowiązkowe i czy każde pole jest potrzebne do określonego celu? |
| Zapis | Czy zgłoszenie pozostaje w bazie strony, poczcie, logach, pliku eksportu lub kopii testowej? |
| Przekazanie | Jakie systemy i podmioty otrzymują dane i czy właściciel strony zna dalsze integracje? |
| Wykorzystanie | Czy kontakt trafia wyłącznie do obsługi zapytania, czy również do automatyzacji marketingowej? |
| Przechowywanie | Jaki jest termin lub kryterium retencji i co rzeczywiście uruchamia usunięcie? |
| Realizacja praw | Czy firma potrafi odnaleźć dane, zweryfikować żądanie i obsłużyć je także poza WordPressem? |
Szczególnie użyteczny jest test z danymi syntetycznymi. Audytor wysyła rozpoznawalne zgłoszenie testowe, a zespół sprawdza, w których systemach się pojawiło, i porównuje ustalony obieg z dokumentacją. Do takiej próby nie trzeba kopiować prawdziwej bazy klientów. Warto też sprawdzić załączniki: treść formularza może być przechowywana poprawnie, podczas gdy przesłany plik leży pod słabo zabezpieczonym adresem.
Retencja i prawa użytkownika muszą mieć wykonawcę
Opis prawa do usunięcia danych jest potrzebny, ale sam nie dowodzi, że firma umie je obsłużyć. EROD przypomina o odpowiedzi na żądanie zasadniczo w ciągu miesiąca, z możliwością przedłużenia w określonych sytuacjach i obowiązkiem poinformowania osoby. Weryfikacja tożsamości powinna odpowiadać rzeczywistym wątpliwościom. Prawo do usunięcia nie jest bezwzględne: dalsze przechowywanie niektórych danych może wynikać m.in. z obowiązku prawnego lub obrony roszczeń.[35]
Dlatego audyt powinien wskazać przycisk „Usuń dane”, osobę odpowiedzialną za decyzję, sposób odszukania kopii, kontakt z dostawcami oraz zapis wykonanych czynności. Rekomendowany test obejmuje także sytuację częściowej realizacji żądania. Użytkownik powinien wtedy otrzymać zrozumiałą odpowiedź, które informacje usunięto, które pozostawiono i z jakiej przyczyny. Przechowywanie danych księgowych nie powinno automatycznie oznaczać dalszego prowadzenia marketingu.
Dostawcy i transfery poza EOG
Informacja, że serwer znajduje się w Polsce, nie zamyka weryfikacji dostawców. Trzeba ustalić podmioty uzyskujące dostęp, ich role w przetwarzaniu i ewentualne dalsze przekazania. EROD rozróżnia transfery oparte na decyzji stwierdzającej odpowiedni stopień ochrony, na odpowiednich zabezpieczeniach oraz na szczególnych odstępstwach. Właściwy mechanizm zależy od konkretnego odbiorcy i przepływu. Ogólny zapis „korzystamy z zagranicznych narzędzi zgodnych z RODO” tej oceny nie zastępuje.[36]
Wynikiem badania powinien być uporządkowany wykaz hostingu, poczty, CRM, usług płatniczych, systemów marketingowych i narzędzi pomiarowych. Dla każdego ustala się zakres danych, podstawę współpracy i dostępność dokumentacji. Nie każdy kontrahent jest podmiotem przetwarzającym, więc kwalifikację opiera się na jego rzeczywistej roli.[4]
Rozdział 4Cookies: baner ma odzwierciedlać działanie strony
Przepisy dotyczące zapisu i odczytu informacji na urządzeniu obejmują każdą taką operację, także wykonywaną bez pliku nazwanego „cookie”. Analiza dotyczy więc faktycznych operacji technologii używanych w serwisie. Art. 399 PKE przewiduje wyjątki związane z transmisją komunikatu i dostarczaniem usługi żądanej przez użytkownika. Etykieta „niezbędne” nadana w panelu wtyczki nie dowodzi spełnienia tych przesłanek.[5]
Przy mechanizmie zgody badamy zrozumiałość celów, rzeczywistą możliwość odmowy, ustawienia domyślne oraz zmianę decyzji. Raport grupy Cookie Banner Taskforce działającej przy EROD omawia m.in. brak odmowy na warstwie z akceptacją, zaznaczone z góry pola oraz projekty interfejsów utrudniające swobodny wybór. To stanowisko interpretacyjne organów. Nie jest osobną ustawą i nie wyznacza jednego obowiązkowego wyglądu banera.[12]
Kliknięcie „Odrzuć” to dopiero początek testu. Rekomendowany zakres obejmuje kolejną podstronę, powrót do serwisu, zgodę częściową i późniejsze wycofanie. Wybór w panelu porównuje się z uruchomionymi skryptami, zapisami w przeglądarce i żądaniami sieciowymi. Lista cookies lub zrzut banera nie opisze całego zachowania witryny.
Wycofanie zgody powinno być równie łatwe jak jej udzielenie. Nie sprawia przy tym, że każda wcześniej zgodna operacja staje się nielegalna, i nie znosi odrębnych zasad przechowywania danych. Trzeba ocenić przyszłe przetwarzanie i właściwie obsłużyć zmienione preferencje.[4][11]
Cztery warstwy kontroli zgody
W praktyce warto osobno zbadać treść komunikatu, wybór użytkownika, zapis preferencji i wykonanie decyzji przez narzędzia. Pierwsza warstwa odpowiada na pytanie, czy odbiorca wie, na co się zgadza. Druga sprawdza, czy może wybrać i odmówić bez mylącego interfejsu. Trzecia pozwala ustalić, jak zapamiętano decyzję. Czwarta pokazuje, czy skrypty, osadzenia i integracje rzeczywiście ją respektują. Poprawny wynik jednej warstwy nie zwalnia z badania pozostałych.
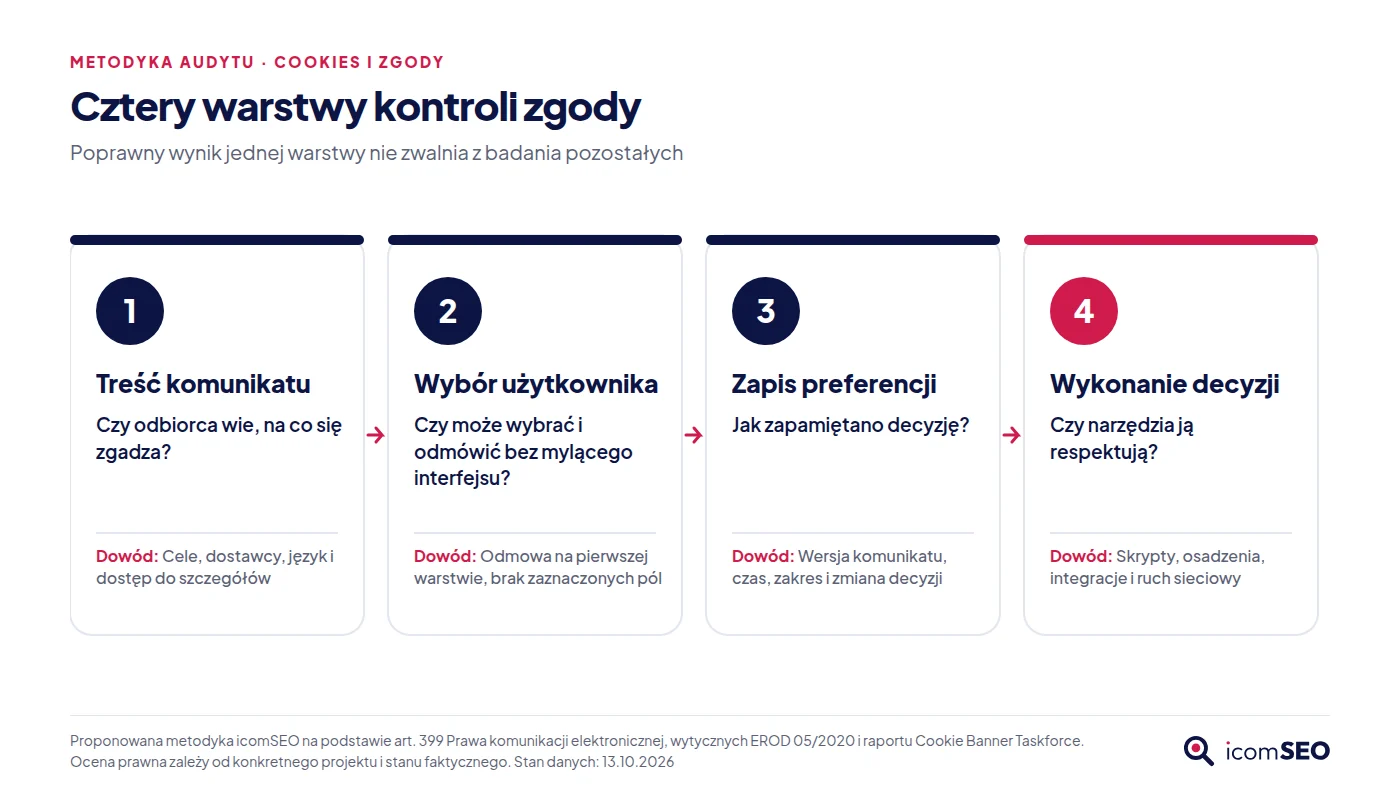
Przykład modelowy: panel pokazuje wyłączony marketing, a dodatkowy kod w motywie uruchamia niezależny piksel. Eksport ustawień platformy zarządzającej zgodami, określanej jako CMP, tego problemu nie ujawni. Potrzebny jest test w przeglądarce i identyfikacja źródła uruchomienia. Podobnie brak wykrytego pliku cookie nie rozstrzyga, jakie informacje przekazano w żądaniu sieciowym ani czy zastosowano inną formę zapisu.
W protokole warto odnotować nazwę i przeznaczenie technologii, dostawcę, domenę, okres działania, kategorię zgody i zachowanie w badanych scenariuszach. Dla technologii oznaczonej jako niezbędna zapisuje się uzasadnienie związku z żądaną usługą. Przejrzysta inwentaryzacja ułatwia odróżnienie faktycznie potrzebnej sesji koszyka od dodatkowego pomiaru skuteczności reklamy.
Odmowa nie powinna wymagać specjalistycznej wiedzy. Przegląd interfejsu obejmuje także telefon, klawiaturę i czytelność etykiet. Rekomendacją projektową jest umieszczenie zrozumiałej odmowy obok akceptacji na pierwszej warstwie, w formie równie widocznej jak przycisk zgody. Ocena zgodności zależy od konkretnego projektu i przepisów, bo żaden kolor ani układ banera nie zatwierdza automatycznie każdej strony.[12]
Rozdział 5Consent Mode v2: cztery sygnały i wiele zależności
Consent Mode przekazuje narzędziom Google informacje o wyborach użytkownika. W konfiguracji v2 trzeba rozróżnić cztery podstawowe sygnały o różnych zakresach.[13]
| Sygnał | Znaczenie w dokumentacji Google |
|---|---|
analytics_storage | Przechowywanie informacji związanych z analityką. |
ad_storage | Przechowywanie informacji związanych z reklamą. |
ad_user_data | Przekazywanie danych użytkownika do Google w celach reklamowych. |
ad_personalization | Wykorzystanie danych do personalizacji reklam. |
Istotne jest rozróżnienie dwóch sposobów wdrożenia. W wariancie Basic objęte nim tagi Google są blokowane do uzyskania odpowiedniej zgody. W wariancie Advanced mogą działać przy odmowie w ograniczonym zakresie i wysyłać pomiary bez cookies. Status „denied” nie dowodzi więc, że do Google nie trafiają żadne dane. Legalność konkretnego przepływu wymaga odrębnej oceny.[13]
Co sprawdzać technicznie?
Rekomendowany zakres obejmuje ustawienie wartości domyślnych przed operacjami pomiarowymi, aktualizację po wyborze użytkownika oraz odtworzenie decyzji na następnych odsłonach. Test sprawdza również wycofanie zgody. Dokumentacja Google rozróżnia obsługę zgód w gtag.js i w interfejsach Google Tag Managera. Liczy się kolejność wykonania, sama obecność fragmentu kodu niczego nie przesądza.[14]
Tag Assistant pomaga zweryfikować stany zgód i błędy konfiguracji. Nie rozstrzyga jednak, czy komunikat był zrozumiały, zgoda dobrowolna, a podstawa prawna prawidłowa. Dlatego wynik diagnostyki zestawia się z oceną prawną interfejsu.[15][11]
Przy śledzeniu serwerowym kontrola obejmuje również kontener i konfigurację po stronie serwera, bo widok przeglądarki nie pokaże wszystkich dalszych transmisji. Zalecanym dowodem są odpowiednio zanonimizowane logi, konfiguracja przekazywania sygnałów i test przepływu od przeglądarki do dostawcy. Google dokumentuje osobny sposób integracji Consent Mode z serwerowym Google Tag Managerem.[16]
Warto również skontrolować treści trafiające do analityki: adresy URL, parametry zdarzeń i dane formularzy. Google opisuje ograniczenia dotyczące przesyłania informacji umożliwiających identyfikację użytkowników. Rekomendowany test sprawdza, czy np. adres e-mail nie trafił przypadkowo do adresu strony lub parametru pomiarowego.[31]
Matryca zgód zamiast jednego zielonego statusu
Rekomendowaną częścią audytu jest matryca, która wiąże kategorie CMP z sygnałami Google i regułami uruchamiania innych dostawców. Dla każdego wyboru opisuje się oczekiwany wynik i porównuje go z obserwacją. Szczególnej uwagi wymaga zgoda częściowa: włączenie analityki nie może technicznie działać jak zezwolenie na każdy cel reklamowy.
Warto wykonać próbę na wolniejszym połączeniu i przy kolejnych odsłonach. Ustawienie wartości domyślnych po uruchomieniu pomiaru nie cofa wcześniejszej transmisji. Google opisuje kolejność ustawiania stanów i diagnostykę przypadków, w których domyślna zgoda pojawia się zbyt późno. Audyt ustala, czy wdrożenie zachowuje tę kolejność także po optymalizacji strony i odtworzeniu danych z pamięci podręcznej.[14][15]
Trzeba przy tym oddzielić dwa odbiory prac. Odbiór techniczny potwierdza, że konfiguracja działa według zatwierdzonego modelu. Ocena prawna dotyczy tego, czy sam model, komunikaty, cele i transmisje są dopuszczalne. Certyfikowana platforma CMP i poprawna komunikacja z Google nie zastępują drugiego etapu. Consent Mode nie blokuje też automatycznie skryptów innych firm.[13][30]
Rozdział 6Omnibus w WooCommerce: historia ceny ważniejsza niż etykieta
Przy ogłaszaniu obniżki zasadą jest podanie najniższej ceny z 30 dni przed jej wprowadzeniem. Ustawa przewiduje szczególne zasady m.in. dla towarów lub usług oferowanych krócej niż 30 dni oraz dla towarów szybko psujących się lub z krótkim terminem przydatności. Jeden algorytm dla wszystkich sytuacji nie wystarczy.[7]
Audyt odróżnia obecność informacji od jej prawdziwości. W WooCommerce oznacza to kontrolę historii zmian cen, wariantów produktu, importów, terminów kampanii i prezentacji oferty na różnych szablonach. Bez danych historycznych można ocenić widoczną etykietę, ale nie da się potwierdzić poprawności podanej kwoty.
W wyjaśnieniach Prezesa UOKiK opisano również rabaty komunikowane kodami. Znaczenie ma konstrukcja oferty i sposób ogłoszenia korzyści, a samo użycie kuponu nie wyłącza obowiązków. Badanie obejmuje komunikaty na liście produktów, na karcie produktu i w innych miejscach, w których ogłaszana jest obniżka.[20]
Przykład obliczeniowy, bez wyników audytu: cena regularna wynosi 200 zł, właściwa najniższa cena odniesienia 120 zł, a cena promocyjna 100 zł. Obniżka względem 120 zł wynosi około 16,7%. Komunikat „−50%” liczony od 200 zł wprowadzałby w błąd. Wniosek audytowy obejmuje prawidłową cenę odniesienia i sposób przedstawienia korzyści.[20]
Znaczenie praktyczne pokazuje komunikat UOKiK z 12 stycznia 2026 r. o karach dla Zalando i operatora Temu, łącznie blisko 37 mln zł, związanych z informowaniem o obniżkach. W komunikacie decyzje opisano jako nieprawomocne. To historyczna informacja o ogłoszeniu decyzji, bez rozstrzygania ich obecnego statusu sądowego.[32]
Co sprawdzić w algorytmie najniższej ceny?
Dla WooCommerce proponowany test obejmuje bieżący ekran, źródło danych i odtwarzalność wyniku. Warto sprawdzić moment rozpoczęcia promocji, strefę czasową, historię konkretnego wariantu, import cen z systemu magazynowego i zachowanie po migracji sklepu. Po wyczyszczeniu pamięci podręcznej karta produktu, lista kategorii i koszyk powinny pokazywać spójne informacje o tej samej ofercie.
Należy również sprawdzić, czy wtyczka zachowuje historię po zmianie ceny oraz czy edycja daty kampanii nie przelicza niezamierzenie ceny odniesienia. Gdy sklep nie ma danych pozwalających odtworzyć 30-dniowy okres, właściwym wynikiem jest ograniczenie weryfikacji. Sam napis przy cenie nie potwierdza prawdziwości kwoty. Brakującej historii cen nie uzupełnia się wartościami wymyślonymi na potrzeby uruchomienia promocji.
Znaczenie właściwej podstawy obliczenia potwierdza wyrok TSUE z 26 września 2024 r. w sprawie C-330/23, Aldi Süd. Dotyczy on określania komunikowanej obniżki na podstawie ceny wcześniejszej w rozumieniu dyrektywy 98/6/WE. Wniosek wdrożeniowy: poprawna etykieta pod ceną nie naprawia procentu rabatu obliczonego od niewłaściwej podstawy.[34][46]
Opinie klientów wymagają osobnego sprawdzenia
Gdy przedsiębiorca udostępnia opinie konsumentów, bada się informację, czy i jak sprawdza ich pochodzenie. Deklaracja, że recenzje wystawili rzeczywiści nabywcy lub użytkownicy, wymaga odpowiednich działań weryfikacyjnych. Przepisy zakazują także określonych praktyk związanych z fałszywymi opiniami.[8][21]
Praktyczny test w sklepie porównuje oznaczenie „potwierdzony zakup” z faktycznym mechanizmem publikacji. Warto objąć nim import opinii, migrację sklepu, recenzje anonimowe oraz sposób przypisywania ocen do wariantów. Z góry nie zakładamy niezgodności konkretnej wtyczki, tylko sprawdzamy konfigurację i dowody.
WooCommerce udostępnia ustawienia oznaczania zweryfikowanych właścicieli i ograniczenia opinii do takich osób. To funkcje techniczne. Same w sobie nie dowodzą rzetelności wszystkich recenzji. Rekomendowany test obejmuje rzeczywistą możliwość dodania opinii, widoczny komunikat i zachowanie ocen zaimportowanych z innego systemu.[39]
Komunikaty sprzedażowe i manipulacyjny interfejs
Audyt warto rozszerzyć o liczniki promocji, informacje o ograniczonej dostępności, domyślne dodatki do koszyka i rezygnację z subskrypcji. UOKiK wskazuje, że sposób wyróżnienia przycisków, ukrywania informacji czy prowadzenia użytkownika przez proces może wpływać na świadomy wybór. Nie każdy element perswazji jest zakazany. Ocena obejmuje jednak cały kontekst, poza literalną prawdziwością pojedynczego zdania.[40]
Przy komunikacie „zostały tylko dwie sztuki” audytor pyta o źródło informacji i logikę jej aktualizacji. Przy liczniku sprawdza, co następuje po jego zakończeniu. Przy płatnym dodatku odtwarza, kiedy klient go wybrał i jak mógł z niego zrezygnować. Dowodem jest zachowana ścieżka i konfiguracja mechanizmu. Deklaracja działu marketingu to za mało.
Rozdział 7Prawo konsumenckie: kontrola całej ścieżki zakupowej
Regulamin zestawia się z ofertą i ekranami widocznymi przed zamówieniem. UOKiK wskazuje obowiązki informacyjne dotyczące m.in. przedsiębiorcy, cech świadczenia, ceny, płatności, dostawy i czasu trwania umowy. Przy subskrypcjach szczególnego znaczenia nabierają zasady przedłużenia, minimalne zobowiązanie i sposób zakończenia umowy.[22]
W odpłatnym zamówieniu składanym elektronicznie przycisk finalizujący musi jednoznacznie komunikować obowiązek zapłaty. Ustawa wymaga również odpowiedniego potwierdzenia umowy na trwałym nośniku. Dlatego rekomendowany audyt obejmuje finalny ekran i rzeczywistą wiadomość wysłaną po zakupie, oprócz regulaminu opublikowanego w stopce.[6]
Przy odstąpieniu od typowej umowy internetowej ocenia się informację o 14-dniowym terminie, właściwy początek jego biegu oraz wyjątki. Dla odpłatnych usług i treści cyfrowych szczególnie istotne są warunki rozpoczęcia świadczenia i utraty prawa odstąpienia. Jeden uniwersalny checkbox nie zastępuje kwalifikacji rodzaju umowy.[6]
Osobno sprawdza się reklamacje z tytułu niezgodności towaru z umową. Nie należy utożsamiać ich z dobrowolnym zwrotem ani odsyłać konsumenta wyłącznie do gwarancji producenta. UOKiK wyjaśnia uprawnienia dotyczące naprawy, wymiany, obniżenia ceny i odstąpienia oraz zasady odpowiedzialności sprzedawcy.[23]
Regulamin, ekran zamówienia i e-mail muszą opisywać tę samą umowę
W badaniu zestawia się trzy momenty: przedstawienie oferty, ostateczne zamówienie i potwierdzenie umowy. Trzeba sprawdzić, czy po drodze nie znikają informacje o cyklicznych opłatach, terminie realizacji lub ograniczeniach świadczenia. UOKiK zwraca uwagę, że najważniejszych informacji nie zawsze można zastąpić ogólnym odesłaniem do regulaminu. W przypadku przycisku liczy się jednoznaczne znaczenie jego oznaczenia, opis obok przycisku tego nie zastąpi.[42]
Test obejmuje osobno zakup jako gość, zakup przez konto i alternatywną ścieżkę płatności, o ile występuje. Dobrą praktyką jest zachowanie treści rzeczywiście wysłanego e-maila wraz z wersją dokumentów obowiązujących przy zawarciu umowy. Link do strony, którą przedsiębiorca może później zmienić, nie powinien być automatycznie utożsamiany z wymaganym potwierdzeniem na trwałym nośniku.[6]
Odstąpienie, reklamacja i zakończenie subskrypcji to różne procesy
W standardowej sprzedaży na odległość prawo odstąpienia co do zasady pozwala konsumentowi zrezygnować bez podania przyczyny. Reklamacja wadliwego towaru i wyłączenie kolejnego odnowienia subskrypcji to odrębne mechanizmy. Audyt sprawdza, czy sklep nie kieruje wszystkich tych spraw do jednego formularza z nieadekwatnymi warunkami.[43][23]
Dla treści cyfrowych i usług najpierw ustala się, co faktycznie jest przedmiotem umowy. Pobranie pliku, cykliczny dostęp do platformy i indywidualna konsultacja mogą wymagać odmiennych informacji oraz oświadczeń. Bada się sekwencję zgody lub żądania rozpoczęcia świadczenia, informację o skutkach dla prawa odstąpienia i właściwe potwierdzenie. Reguł jednej kategorii świadczenia nie przenosi się na wszystkie produkty w sklepie.[6]
W przypadku reklamacji warto przetestować obsługę po stronie firmy: przyjęcie zgłoszenia, kwalifikację żądania, termin odpowiedzi i treść komunikacji. Przy subskrypcji dochodzi sposób ujawnienia ceny po okresie próbnym, daty kolejnego rozliczenia i ścieżka zakończenia odnawiania. To rekomendowany zakres badania procesu, bo estetyczny formularz nie dowodzi poprawnego rozpatrywania spraw.
Rozdział 8WordPress i WooCommerce: dziesięć miejsc wymagających kontroli
WordPress nie zmienia podstawowych obowiązków przedsiębiorcy, ale jego konfiguracja wpływa na to, jak są wykonywane. Oficjalna dokumentacja podkreśla, że ochrona prywatności jest procesem ciągłym, a narzędzia platformy wspierają tylko jego części.[18]
Wtyczki, motyw i dodatkowy kod
Rekomendowana inwentaryzacja obejmuje rozszerzenia, motyw potomny, własne fragmenty kodu, osadzone elementy i zewnętrzne usługi. Dla każdego komponentu warto odnotować cel, właściciela konfiguracji, dane i połączenia zewnętrzne. W praktycznym teście sprawdza się również, czy ten sam pomiar nie został wdrożony równolegle kilkoma sposobami.
Site Kit, CMP i WP Consent API
Dokumentacja Site Kit rozróżnia obsługę Consent Mode, platformę zarządzającą zgodami i WP Consent API. Ten ostatni mechanizm przekazuje informacje o kategoriach zgód między wtyczkami i sam nie pozyskuje zgody użytkownika. Google ostrzega też przed konfliktami przy równoległym uruchomieniu nakładających się funkcji Consent Mode. Dlatego audyt ustala, który komponent odpowiada za każdy etap procesu.[17]
Formularze, osadzenia i optymalizacja wydajności
Jako scenariusze testowe warto uwzględnić formularze w oknach modalnych, osadzone mapy lub filmy, narzędzia antyspamowe i elementy dodane przez kreator stron. Każdy przypadek oceniamy według rzeczywistego przepływu danych. Następnie powtarzamy testy z aktywną pamięcią podręczną i optymalizacją skryptów, żeby sprawdzić, czy po zmianie warunków wykonania obsługa zgód zachowuje prawidłową kolejność.[14]
Ustawienia prywatności WooCommerce
Dokumentacja WooCommerce opisuje ustawienia kont, informacji o prywatności i retencji. W polach dotyczących retencji pusta wartość oznacza przechowywanie bez określonego limitu. Nie przesądza to samo w sobie o ocenie prawnej, ale wymaga świadomego uzasadnienia. Audyt porównuje ustawienia z polityką prywatności i faktycznym działaniem czyszczenia danych.[19]
Wszystkich zamówień nie usuwa się mechanicznie po identycznym czasie. Dla poszczególnych danych trzeba uwzględnić właściwy cel, obowiązki prawne i ewentualne podstawy dalszego przechowywania. Rekomendowany test eksportu lub usunięcia danych obejmuje również systemy powiązane ze sklepem.[4][19]
Dostępy i bezpieczeństwo zaplecza
WordPress udostępnia role i uprawnienia, a jego dokumentacja bezpieczeństwa opisuje m.in. aktualizacje, ochronę dostępu oraz kopie zapasowe. W audycie warto sprawdzić konta administratorów, dostępy poprzednich wykonawców, dostępność plików z danymi i możliwość odtworzenia serwisu. Wieloskładnikowe uwierzytelnianie czy ograniczanie uprawnień oceniamy jako środki ochrony. Żadne z nich nie gwarantuje zgodności.[24][25]
Dobór zabezpieczeń powinien odpowiadać ryzyku. Europejska Rada Ochrony Danych wskazuje na znaczenie ochrony dostępu, aktualizacji, kopii zapasowych i rozwiązań organizacyjnych. Audyt prawno-techniczny nie jest przy tym automatycznie testem penetracyjnym, a zakres takich działań uzgadnia się osobno w ramach audytu bezpieczeństwa.[26]
Automatyczne zadania i rzeczywiste usuwanie danych
Ustawienie okresu retencji zestawia się z wykonaniem zadań. WP-Cron obsługuje zaplanowane operacje, ale w standardowej konfiguracji uruchamia się przy wywołaniach strony, bez niezależnego zegara systemowego. W środowisku o nieregularnym ruchu lub zmienionej konfiguracji audytor sprawdza, jak zapewniono realizację harmonogramu.[37]
Praktyczna próba powinna wykazać, czy przykładowy rekord rzeczywiście został obsłużony po spełnieniu warunków retencji, czy zadanie nie zakończyło się błędem oraz co stało się z kopiami w integracjach. Zrzut ekranu z liczbą dni nie wystarcza. To model testu skuteczności. Nie zachęca do usuwania danych produkcyjnych bez zatwierdzenia.
HPOS, migracje i dodatkowe tabele
WooCommerce może przechowywać dane zamówień w architekturze HPOS, która korzysta z osobnych tabel. Dokumentacja wskazuje na znaczenie zgodności rozszerzeń z tym rozwiązaniem. Dlatego audyt eksportu, anonimizacji i retencji uwzględnia faktycznie używany sposób przechowywania, stan migracji oraz ewentualne mechanizmy synchronizacji.[38]
Jako test odbiorowy warto porównać rezultat dla tego samego zamówienia w panelu sklepu, eksporcie danych i zintegrowanym systemie obsługi. Narzędzie napisane dla poprzedniej konfiguracji może pomijać część aktualnych miejsc przechowywania. Dotyczy to także własnych pól zamówienia i danych utrzymywanych przez rozszerzenia.
Kontenery, dodatkowy kod i zewnętrzne uprawnienia
Rekomendowana inwentaryzacja wykracza poza listę aktywnych wtyczek. W uzgodnionym zakresie przegląda się kod motywu, dodatkowe fragmenty skryptów, konfigurację kontenerów, automatycznie ładowane rozszerzenia i funkcje hostingu. Celem jest odnalezienie każdego miejsca, które może uruchamiać pomiar lub przekazywać dane, także poza widocznym panelem CMP.
Warto ustalić, kto może publikować zmiany w GTM, edytować formularze i uruchamiać nowe integracje. W rekomendowanym modelu zatwierdzony zestaw narzędzi ma właściciela, a każda zmiana konfiguracji zostawia ślad. Ogranicza to ryzyko, że poprawnie odebrany mechanizm zgód zostanie później pominięty przez niezależne wdrożenie marketingowe.
Środowisko testowe, logi i kopie zapasowe
Przegląd ochrony danych obejmuje również środowisko testowe, eksporty i diagnostykę błędów. EROD wskazuje na konieczność uwzględniania zabezpieczeń technicznych i organizacyjnych, a dokumentacja WordPressa podkreśla ochronę dostępu i kopii zapasowych. Kopia witryny z prawdziwymi zamówieniami wymaga takiej samej ochrony jak środowisko główne.[26][25]
W praktyce warto sprawdzić, czy testy nie wysyłają wiadomości do rzeczywistych klientów, czy logi nie przechowują zbędnej treści formularzy i kto może pobierać eksporty. Preferowane są dane syntetyczne oraz dostęp ograniczony do potrzebnego zakresu. Próby podatności, skanowanie i ingerencje w produkcję wymagają osobnego uzgodnienia uprawnień oraz granic badania.
Odbiór zmian po aktualizacji
Ostatnim elementem jest zestaw testów regresyjnych, czyli powtarzalnych prób sprawdzających, czy zmiana nie zepsuła wcześniej odebranej funkcji. Po aktualizacji CMP ponownie bada się odmowę i wycofanie zgody. Po zmianie szablonu produktu sprawdza się prezentację cen, po zmianie formularza klauzulę i przepływ danych, a po przebudowie koszyka informacje przed zamówieniem i e-mail potwierdzający.
Taki zestaw nie musi być za każdym razem rozbudowany, ale powinien odpowiadać ryzyku zmiany. Najważniejsze scenariusze warto wpisać do warunków odbioru prac wykonawcy. Wynik „strona nadal się otwiera” nie wystarcza przy zmianie, która wpływa na zgody lub sprzedaż.
Rozdział 9Jakie scenariusze testowe dają wartościowy dowód?
Tabela przedstawia rekomendowaną metodykę, bez charakteru ustawowo narzuconego zestawu testów. Próba powinna obejmować istotne wersje serwisu, urządzenia i ścieżki klienta.
| Scenariusz | Co porównujemy i dokumentujemy |
|---|---|
| Pierwsza wizyta bez decyzji | Widoczny komunikat, domyślne stany zgód, zapisy w przeglądarce i połączenia sieciowe. |
| Odrzucenie opcjonalnych celów | Wybór użytkownika i zachowanie narzędzi, z osobną oceną ewentualnych transmisji w wariancie Advanced. |
| Zgoda tylko na wybrany cel | Mapowanie kategorii CMP na sygnały i faktycznie uruchamiane operacje. |
| Wycofanie wcześniejszej zgody | Zmiana stanu, dalsze działanie tagów i odtworzenie nowych preferencji na kolejnej stronie. |
| Zakup jako gość i przez konto | Informacje przed zakupem, koszty, przycisk, oświadczenia oraz potwierdzenie umowy. |
| Promocja i zmiana wariantu | Komunikowana korzyść, właściwa cena odniesienia i dowód historyczny dla danej oferty. |
| Wniosek dotyczący danych | Zakres eksportu lub usunięcia w WordPressie, rozszerzeniach i uzgodnionych integracjach. |
| Powrót po wcześniejszej odmowie | Odtworzenie preferencji, brak niezamierzonej zmiany celu i stan tagów na kolejnej podstronie. |
| Zapis i rezygnacja z newslettera | Dowód oświadczenia, aktualizacja listy wysyłkowej i działanie rozpoczętej automatyzacji. |
| Formularz z załącznikiem | Miejsce zapisu, kontrola dostępu i ścieżka usunięcia pliku testowego. |
| Zakup treści cyfrowej | Rodzaj świadczenia, właściwe oświadczenia, moment udostępnienia i potwierdzenie. |
| Rezygnacja z odnowienia | Dostępność funkcji, informacja o skutkach i wynik kolejnego cyklu rozliczeniowego. |
| Opinia po migracji | Pochodzenie recenzji, informacja o weryfikacji i zasadność oznaczenia nabywcy. |
| Aktualizacja komponentu | Powtórzenie scenariuszy zgód, zamówienia lub cen, których dotyczyła zmiana. |
Każdy dowód ma datę, adres podstrony, warunki testu i informację o wersji konfiguracji. Zalecane jest oddzielenie faktu od interpretacji: zapis „zaobserwowano żądanie do dostawcy X” to jeszcze nie „wykazano naruszenie przepisu Y”. Potrzebna jest analiza zawartości, celu i podstawy operacji.
Podobnie brak dostępu do historii cen lub logów oznacza się jako ograniczenie weryfikacji, bez automatycznego wyniku pozytywnego. Materiały z testów trzeba zabezpieczyć i oczyścić ze zbędnych danych, ponieważ same mogą zawierać informacje osobowe lub dane dostępowe.[26]
Dobór próby i ograniczenia automatycznego skanowania
Badanie obejmuje reprezentatywne szablony i ścieżki. Na stronie usługowej będzie to np. formularz główny i formularz w kampanii, a w WooCommerce produkt prosty i wariantowy, promocja, konto klienta oraz różne ścieżki zakupu. Oddzielnej próby mogą wymagać wersje językowe, subdomeny i funkcje widoczne dopiero po zalogowaniu.
Automatyczny skaner pomaga zidentyfikować technologie i powtarzalne problemy. Nie zastąpi rozmowy o celu przetwarzania, historii ceny lub faktycznej obsłudze reklamacji. W raporcie wskazuje się wyraźnie, co zaobserwowano, co wynika z dokumentacji, a co pozostaje deklaracją właściciela procesu. Brak zarejestrowanego żądania sieciowego podczas jednej wizyty nie dowodzi, że nie występuje ono w innych scenariuszach.
Dobrą praktyką jest zachowanie wersji dokumentów, konfiguracji i materiałów dowodowych, które pozwalają odtworzyć ocenę. Pliki diagnostyczne, w tym zapis ruchu sieciowego, oczyszcza się ze zbędnych danych i chroni. W raporcie odnotowuje się też konfiguracje, których nie udało się zbadać, a wnioski ogranicza do zgromadzonych dowodów.
Rozdział 10Dostępność, bezpieczeństwo produktów i aktualność prawa
Dostępność jako osobny zakres oceny
Przy kwalifikacji sklepu uwzględnia się ustawę wdrażającą Polski Akt o Dostępności, obowiązującą zasadniczo od 28 czerwca 2025 r. Obejmuje ona m.in. usługi handlu elektronicznego, ale przewiduje wyłączenia, w tym dla usług oferowanych lub świadczonych przez mikroprzedsiębiorców. Twierdzenie, że każda prywatna witryna podlega identycznemu zakresowi wymagań, jest więc błędne.[27]
Po ustaleniu zakresu rekomendowany przegląd obejmuje przejście formularzy, panelu zgód i zakupu przy użyciu klawiatury, czytelność komunikatów oraz działanie z technologiami asystującymi. Taki przegląd nie jest pełnym audytem dostępności, jeżeli nie zbadano wszystkich właściwych kryteriów. Pełny przegląd według WCAG obejmuje audyt UX i dostępności.
W kwalifikacji warto udokumentować także podstawę ewentualnego wyłączenia. Urzędowe objaśnienia podkreślają różnicę między mikroprzedsiębiorcą świadczącym usługi a podmiotem wprowadzającym produkty objęte regulacją. Wyłączenia dla usług nie rozszerza się automatycznie na całą działalność firmy.[41]
Nieaktualne klauzule i zamknięta platforma ODR
Aktualizacji wymagają także starsze dokumenty. Komisja Europejska potwierdza zamknięcie platformy ODR z dniem 20 lipca 2025 r., więc odsyłanie klienta do niej jako do działającej ścieżki rozwiązywania sporów jest nieaktualne. Inne obowiązki dotyczące pozasądowego rozwiązywania sporów pozostają w mocy.[28]
Funkcja odstąpienia: dyrektywa i krajowe wdrożenie
Dyrektywa (UE) 2023/2673 przewiduje funkcję odstąpienia w interfejsie internetowym. Wpis rządowy UC169, sprawdzony 13 października 2026 r., opisuje projekt polskiego wdrożenia i wskazuje plan przyjęcia przez Radę Ministrów w I kwartale 2027 r. Wpis projektu ani unijny harmonogram nie dowodzą obowiązywania konkretnego polskiego przepisu. Dla badanego rynku sprawdza się ogłoszony akt, datę zastosowania i zakres umów. Terminu z artykułu prasowego nie kopiuje się automatycznie.[44][29]
GPSR: karta produktu ma znaczenie prawne
Przy sprzedaży produktów objętych GPSR uwzględnia się art. 19 rozporządzenia (UE) 2023/988. Oferta na odległość powinna zawierać wymagane informacje identyfikujące producenta, a w odpowiednich przypadkach osobę odpowiedzialną w UE, identyfikację produktu oraz właściwe ostrzeżenia i informacje bezpieczeństwa. Zakres ustala się dla danej kategorii towaru i roli przedsiębiorcy.[45]
W WooCommerce oznacza to przegląd danych produktu, szablonu ich prezentacji i importu od dostawcy. Informacje powinny trafiać do właściwej oferty, zamiast pozostawać w niepowiązanym katalogu dokumentów. Ocena internetowej prezentacji nie zastępuje pełnego audytu bezpieczeństwa produktu, oznakowania ani dokumentacji technicznej.
Przy szerszym projekcie ustala się również, czy potrzebne są odrębne moduły dla platformy handlowej, działalności regulowanej lub szczególnej grupy odbiorców. Uczciwie opisany zakres z wykazem zbadanych wymagań jest więcej wart niż deklaracja „sprawdzamy wszystkie przepisy”.
Rozdział 11Co powinno znaleźć się w raporcie z audytu?
Wartościowy raport pozwala zespołowi przejść od diagnozy do poprawki. Proponowany standard pojedynczego ustalenia obejmuje: lokalizację problemu, stan faktyczny, dowód, podstawę oceny, poziom pewności, priorytet, zalecenie, właściciela działania i warunek odbioru.
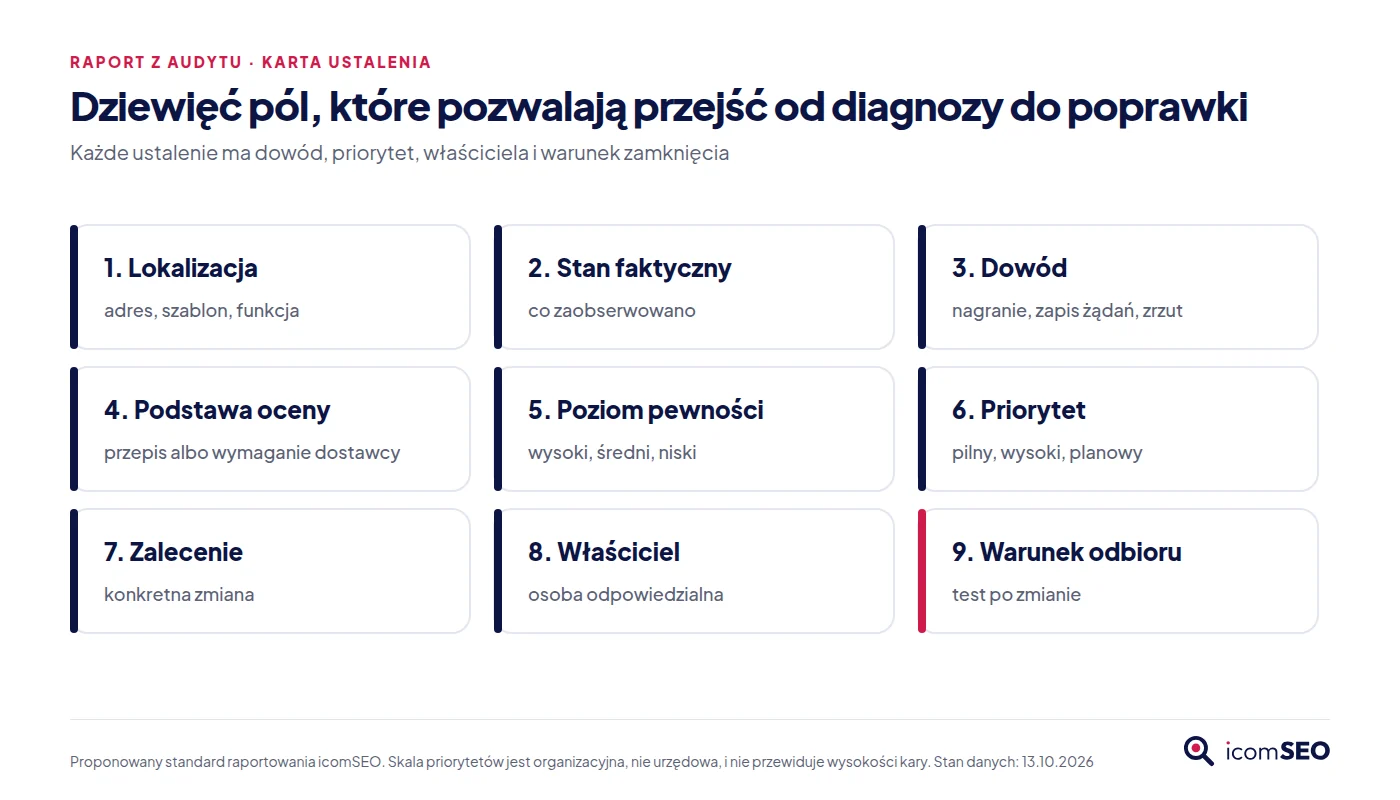
Przykładowo zamiast zapisu „cookies do poprawy” raport opisuje konkretny scenariusz, wskazuje skrypt i moment jego uruchomienia, wyjaśnia wynik oceny oraz określa test po zmianie. To propozycja sposobu raportowania, bez twierdzenia o problemie na stronie czytelnika.
Wyniki dzieli się na potwierdzone niezgodności, ryzyka wymagające analizy, elementy nieweryfikowalne oraz te, których nie badano. Priorytety organizacyjne nie są urzędową skalą kar. Ogólny „wynik zgodności 95%” niewiele mówi, jeżeli ukrywa jeden istotny problem lub duży zakres wyłączeń.
Audyt kończy się planem działań i, w uzgodnionym zakresie, ponownym testem. Dobrą praktyką jest przegląd po istotnej zmianie CMP, motywu, formularzy, procesu zakupowego lub integracji. Jednego ustawowego harmonogramu kontroli dla każdej witryny nie ma.
Priorytet poprawki i warunek jej zamknięcia
Proponowana skala może obejmować interwencję pilną, wysoki priorytet i zmianę planową. Dostosowuje się ją do wpływu na osoby, zakresu ekspozycji i możliwości powtarzania problemu. Nie jest to skala ustawowa ani sposób przewidywania wysokości kary. Potencjalny incydent bezpieczeństwa przekazuje się od razu do właściwego procesu reagowania, bez czekania na koniec raportu.
Właściciel działania powinien wiedzieć, jaki wynik pozwoli zamknąć ustalenie. Dla błędu zgody będzie to odtworzenie konkretnego scenariusza po zmianie. Dla promocji zgodność kwoty i komunikatu z udokumentowaną historią, a dla retencji dowód wykonania zadania na kontrolowanej próbce. Informacja „wtyczka została zaktualizowana” nie wystarcza jako odbiór merytoryczny.
Rozdział 12Trzy przykłady: od objawu do przyczyny i dowodu naprawy
Przykłady są hipotetyczne. Pokazują sposób myślenia i raportowania i nie opisują wyników audytu żadnej rzeczywistej witryny.
Przykład A: odmowa marketingu nie obejmuje dodatkowego piksela
Objaw: użytkownik odrzuca opcjonalne cele, a w badanym scenariuszu uruchamia się dodatkowa integracja reklamowa. Badanie: audytor sprawdza treść i cel żądania, źródło kodu, stan zgody oraz ewentualną odrębną podstawę operacji. Wniosku prawnego nie formułuje wyłącznie na podstawie domeny odbiorcy.
Przyczyna modelowa: integrację dodano bezpośrednio w motywie, a CMP kontroluje tylko część tagów z kontenera. Zalecenie: uporządkować sposób ładowania, powiązać właściwe operacje z zatwierdzonym modelem zgód i ocenić wcześniejsze przetwarzanie. Odbiór: powtórzyć próbę bez decyzji, po odmowie, po zgodzie częściowej i po wycofaniu. W raporcie zachowuje się wersję konfiguracji i zanonimizowany dowód wyniku.
Przykład B: etykieta Omnibus jest widoczna, historia niekompletna
Objaw: karta wariantu pokazuje najniższą cenę, której nie da się odtworzyć z dostarczonej historii. Badanie: porównuje się dane wariantu, importy cen, daty promocji i informacje prezentowane na listach. Przyczyna modelowa: podczas migracji zaimportowano ceny bieżące bez pełnych danych historycznych.
Zalecenie: rozdzielić ocenę prezentacji od oceny prawdziwości danych, odtworzyć historię z wiarygodnych źródeł tam, gdzie to możliwe, i uzgodnić sposób prowadzenia promocji do czasu usunięcia problemu. Odbiór: dla wskazanej kampanii zespół potrafi wykazać źródło ceny odniesienia i poprawność komunikowanej korzyści. Braku materiału nie ukrywa się pod statusem „zgodne”.
Przykład C: usunięcie kontaktu nie zatrzymuje wiadomości
Objaw: rekord usunięto z WordPressa, a kontakt nadal czeka w kolejce automatyzacji zewnętrznego systemu. Badanie: sprawdza się mapę integracji, zakres żądania użytkownika, podstawy dalszego przetwarzania i synchronizację preferencji. Przyczyna modelowa: operacji w panelu strony nie powiązano z systemem marketingowym.
Zalecenie: rozdzielić usunięcie danych od wycofania zgody lub sprzeciwu, zaprojektować obsługę w systemach odbiorczych i wyznaczyć odpowiedzialność. Odbiór: próba na danych syntetycznych wykazuje właściwą aktualizację statusów i brak dalszych działań niezgodnych z obsłużonym żądaniem. Pozostawienie minimalnej informacji blokującej ponowną wysyłkę wymaga osobnego uzasadnienia celu i retencji.
Rozdział 13Jak przełożyć raport na wdrożenie i utrzymanie zgodności?
Wspólna odpowiedzialność i jasny podział zadań
Rekomendowany model współpracy łączy osobę odpowiedzialną za ocenę prawną, administratora technicznego, marketing i obsługę klienta. Prawnik kwalifikuje obowiązek i zatwierdza komunikaty. Wykonawca techniczny wdraża mechanizm oraz dostarcza wyniki prób. Marketing porządkuje narzędzia i komunikację promocyjną. Obsługa klienta odpowiada za praktyczną realizację procedur. Właściciel biznesowy decyduje o priorytetach i zapewnia zasoby.
Celem jest usunięcie luk odpowiedzialności. Dla każdej poprawki wyznacza się jednego właściciela, uzgodniony termin i osobę odbierającą wynik. Przy zewnętrznym wykonawcy warto odróżnić zmianę dokumentu, implementację funkcji i niezależną weryfikację skuteczności.
Plan działań według ryzyka
Pierwszy etap obejmuje ograniczenie trwających zagrożeń i zabezpieczenie dowodów. Drugi poprawki w dokumentach, formularzach, ścieżce zamówienia i ustawieniach. Trzeci procesy trudniejsze do zmiany: integracje, retencję, przepływ żądań i zarządzanie wdrożeniami. Kolejność wynika z ustaleń konkretnego audytu i nie pozwala odkładać obowiązku prawnego.
Warto oddzielić szybkie ograniczenie ekspozycji od rozwiązania docelowego. Czasowe wyłączenie problematycznej funkcji może być elementem planu, ale nie zastępuje analizy przyczyny ani oceny dotychczasowych skutków. Po wdrożeniu potrzebny jest ponowny test, a jego wynik trafia do tego samego rejestru ustaleń.
Co rzeczywiście wpływa na zakres i koszt audytu?
Zakres pracy zależy od liczby odmiennych procesów, integracji, języków i ścieżek sprzedaży. Liczba podstron ma mniejsze znaczenie. Prosta strona z wieloma artykułami może wymagać mniejszego nakładu niż niewielki serwis z subskrypcją, niestandardowym formularzem i pomiarem serwerowym. Istotna jest też jakość materiałów: dostępna historia cen, wykaz dostawców i uporządkowane konta przyspieszają weryfikację.
Przed zleceniem warto uzgodnić, czy cena obejmuje dostęp do zaplecza, analizę dokumentów wewnętrznych, przygotowanie nowych treści, wdrożenie zmian i ponowną weryfikację. Nazwa „audyt strony” nie określa żadnego z tych elementów. Oferty porównuje się według zakresu, sposobu dokumentowania i warunków odbioru. Obietnica najwyższego procentowego wyniku niczego nie mówi o jakości badania.
Mierniki, które pokazują postęp
Jako wewnętrzne mierniki warto stosować liczbę otwartych ustaleń według priorytetu, udział procesów z przypisanym właścicielem, odsetek zrealizowanych testów regresyjnych i liczbę zmian odebranych z dowodem. Wskaźniki pomagają zarządzać pracą, ale nie są certyfikatem zgodności. Wynik „100% testów wykonanych” dotyczy określonej próby.
Przegląd wraca przy istotnej zmianie: uruchomieniu kampanii, przebudowie formularza, migracji danych, wymianie CMP albo zmianie modelu sprzedaży. Dodatkowy cykl okresowy warto uzgodnić na podstawie ryzyka. Profesjonalne utrzymanie zgodności polega na sprawdzaniu skutków zmian, co ma większą wartość niż coroczna zmiana daty w stopce dokumentu.
Pytania i odpowiedziNajczęstsze pytania o audyt zgodności prawnej
Czy wtyczka „RODO” wystarczy, aby strona była zgodna z prawem?
Wtyczka nie zastępuje całościowej oceny. WordPress sam wskazuje, że narzędzia prywatności wspierają wybrane działania i nie stanowią kompletnego procesu zgodności. Trzeba zestawić ich działanie z rzeczywistymi procesami i dokumentacją.
Czy każda strona musi mieć baner cookies?
Baneru nie dodaje się wyłącznie dla pozoru. Najpierw trzeba ustalić, jakie operacje wykonuje strona i czy potrzebna jest zgoda, czy ma zastosowanie właściwy wyjątek z art. 399 Prawa komunikacji elektronicznej.
Czy zielony wynik Consent Mode potwierdza zgodność z RODO?
Nie. Diagnostyka techniczna sprawdza określone aspekty konfiguracji. Ważność zgody i zgodność przetwarzania wymagają osobnej oceny, a szczególnie istotne jest rozróżnienie wariantów Basic i Advanced.
Czy można zrobić pełny audyt bez dostępu do zaplecza?
Publiczne elementy strony można zbadać, ale na tej podstawie nie potwierdza się nieudostępnionych procesów. Historia cen, retencja, dowody zgód i transmisje serwerowe wymagają odpowiednich materiałów albo wyraźnego wskazania ograniczeń w raporcie.
Czy mała strona usługowa potrzebuje tak szerokiego audytu?
Nie zawsze. Zakres powinien odpowiadać rzeczywistym funkcjom. Gdy nie ma sprzedaży, promocji ani opinii, część modułów nie ma zastosowania. Nadal trzeba jednak rozpoznać przetwarzanie danych, osadzenia, formularze i wykorzystywane technologie. Dobrze zdefiniowane wyłączenie jest lepsze niż płacenie za analizę funkcji, których serwis nie ma.
Czy instalacja kilku wtyczek zgodności zwiększa bezpieczeństwo?
Liczba wtyczek nie mówi nic o zgodności. Rekomendujemy spójny podział funkcji i sprawdzenie współdziałania komponentów. Szczególnie ważne jest uniknięcie sytuacji, w której kilka narzędzi niezależnie ustawia odmienne stany zgody albo żadne nie kontroluje dodatkowego kodu.
Czy audyt może zagwarantować brak kar?
Audyt nie daje takiej gwarancji. Ocena dotyczy wskazanego zakresu i momentu, a dalsze działanie firmy oraz późniejsze zmiany wpływają na ryzyko. Wartością audytu są udokumentowane ustalenia, adekwatne rekomendacje i dowód wdrożenia.
Co przygotować przed rozpoczęciem badania?
Rekomendowany pakiet startowy obejmuje adresy i wersje serwisu, dokumenty prawne, wykaz narzędzi i dostawców, przykładowe wiadomości po zakupie, historię cen oraz opis obsługi zgód i żądań. Dostępy nadaje się imiennie, w ograniczonym zakresie i na ustalony czas. Pełnej bazy klientów nie trzeba przekazywać, gdy pytanie da się rozstrzygnąć na danych testowych lub zanonimizowanej próbce.
Rozdział 14Zgodność, którą można wykazać
Największą wartością audytu jest wiedza, czy deklaracje, decyzje użytkownika i działanie systemów są ze sobą spójne, oraz co trzeba zmienić, aby usunąć wykryte problemy. Kolejny dokument w firmowym katalogu tej wiedzy nie daje.
Dla strony na WordPressie i sklepu WooCommerce oznacza to połączenie prawa z analizą konfiguracji: regulamin sprawdzony razem z zamówieniem, zgoda razem z zachowaniem skryptu, cena razem z jej historią.
Zakres badania, wdrożenie poprawek i ponowną weryfikację określa się w ofercie. Opis usługi znajdziesz na stronie Audyt zgodności prawnej strony.
Artykuł ma charakter informacyjny i nie stanowi indywidualnej opinii prawnej ani wyników audytu konkretnej witryny. Zakres obowiązków zależy od stanu faktycznego i aktualnego prawa. Audyt nie jest urzędowym certyfikatem ani gwarancją braku sankcji.
Zespół icomSEOAutorzy artykułu
Autorem artykułu jest Arkadiusz Urbaś, który w icomSEO odpowiada za audyty zgodności prawnej i audyty bezpieczeństwa stron. Przy opracowaniu współpracowali Hubert Zieniewicz, Anna Shevczenko i Dawid Sasiela. Karty prowadzą do profili autorów.
 AutorArkadiusz UrbaśChief Technology OfficerProfil autora →
 WspółautorHubert ZieniewiczSEO AI APP DeveloperProfil autora →
 WspółautorAnna ShevczenkoWeb DeveloperProfil autora →
 WspółautorDawid SasielaChief Sales OfficerProfil autora →
Czytaj dalejPowiązane materiały
Materiały źródłoweŹródła
Data dostępu: 13 października 2026 r. Akty prawne, stanowiska organów i dokumentacja dostawców mają różny charakter. Rekomendowane scenariusze i metody raportowania są opracowaniem redakcyjnym icomSEO.
- W3Techs: Usage Statistics and Market Share of WordPress, Pomiar odczytany 13.10.2026; odrębne mianowniki dla wszystkich witryn i witryn z rozpoznanym CMS.
- UODO: Sprawozdanie z działalności Prezesa UODO w roku 2025, Komunikat 1.09.2026; naruszenia, kary i porównanie z rokiem 2024. Dane wszystkich sektorów.
- Patchstack: State of WordPress Security in 2026, Raport dostawcy bezpieczeństwa, dane za 2025 r.; liczba opisanych podatności oprogramowania.
- RODO: rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679, Rozporządzenie (UE) 2016/679; w szczególności art. 5–7, 12–22, 24–25, 28, 32–35 i rozdział V. Tekst aktu prawnego.
- Prawo komunikacji elektronicznej: art. 398 i 399, Ustawa z 12.07.2024, Dz.U. 2024 poz. 1221 ze zmianami; tekst bazowy.
- Ustawa o prawach konsumenta: tekst jednolity, Dz.U. 2026 poz. 1244, Metryka tekstu jednolitego, Dz.U. 2026 poz. 1244, ogłoszonego 23.09.2026; stan tekstu na 2.09.2026. Szczegółowe objaśnienia obowiązków: również źródła [22], [23], [42], [43].
- Ustawa o informowaniu o cenach towarów i usług: art. 4, Tekst jednolity, Dz.U. 2023 poz. 168; uwzględniać zmiany i właściwą datę zdarzenia.
- Ustawa o przeciwdziałaniu nieuczciwym praktykom rynkowym, Tekst jednolity, Dz.U. 2023 poz. 845; m.in. praktyki wprowadzające w błąd i opinie.
- Ustawa o świadczeniu usług drogą elektroniczną, Tekst jednolity, Dz.U. 2024 poz. 1513; m.in. art. 5 i 8.
- UODO: materiał dotyczący podstaw przetwarzania i obowiązku informacyjnego, W artykule wykorzystano fragment o przejrzystości, języku i warstwowym informowaniu.
- EROD: Guidelines 05/2020 on consent under Regulation 2016/679, Wytyczne dotyczące zgody; stanowisko interpretacyjne EROD.
- EROD: Report of the work undertaken by the Cookie Banner Taskforce, Raport z 18.01.2023; odmowa, domyślne pola i projekt banera.
- Google for Developers: Consent mode overview, Dokumentacja dostawcy; sygnały oraz warianty Basic i Advanced.
- Google for Developers: Set up consent mode on websites, Wartości domyślne, aktualizacja, kolejność wykonania i utrwalanie preferencji.
- Google for Developers: Troubleshoot consent mode with Tag Assistant, Diagnostyka techniczna konfiguracji zgód.
- Google for Developers: Implement consent mode with server-side Tag Manager, Integracja i przekazywanie sygnałów po stronie serwera.
- Site Kit by Google: Consent mode, Role Site Kit, CMP i WP Consent API oraz ryzyko konfliktów konfiguracji.
- WordPress.org: WordPress Privacy, Zakres i ograniczenia narzędzi prywatności WordPressa.
- WooCommerce: Accounts and Privacy Settings, Konta, informacje o prywatności, retencja, eksport i usuwanie danych.
- Prezes UOKiK: Informacja o obniżce ceny. Wyjaśnienia, Materiał interpretacyjny o cenach odniesienia, rabatach i kodach promocyjnych.
- UOKiK: Fałszywe opinie? Stop!, Informowanie o weryfikacji opinii oraz praktyki dotyczące recenzji.
- UOKiK: Sprzedaż poza lokalem i na odległość, Informacje dla konsumenta przed zawarciem umowy.
- UOKiK: Niezgodność towaru z umową, Odpowiedzialność sprzedawcy i roszczenia konsumenta.
- WordPress.org: Roles and Capabilities, Role użytkowników i uprawnienia.
- WordPress Developer Resources: Hardening WordPress, Oficjalne zalecenia zabezpieczania instalacji.
- EROD: Secure personal data: Data protection guide for small business, Ochrona danych, zarządzanie dostępem, aktualizacje i kopie zapasowe.
- Polski Akt o Dostępności: ustawa z 26.04.2024, Dz.U. 2024 poz. 731; zakres, wyłączenia oraz art. 88 dotyczący wejścia w życie.
- Komisja Europejska: Site relocation: zamknięcie platformy ODR, Platforma ODR zamknięta od 20.07.2025.
- KPRM: Projekt UC169 dotyczący zmian ustawy o prawach konsumenta, Wpis projektu UC169, opublikowany 9.09.2026. Rejestr odczytany 13.10.2026 wskazywał plan przyjęcia przez RM na I kwartał 2027. Wpis dotyczy projektu ustawy.
- Google: EU user consent policy, Polityka dostawcy, odrębna od przepisów prawa.
- Google Analytics: Jak unikać przesyłania informacji umożliwiających identyfikację użytkowników, Zasady produktu i wskazówki dotyczące danych w adresach URL oraz zdarzeniach.
- UOKiK: Najniższa cena z 30 dni przed obniżką: kary dla Zalando i Temu, Komunikat z 12.01.2026; opisano nieprawomocne decyzje. Artykuł nie przesądza późniejszego statusu spraw.
- Patchstack: State of WordPress Security in 2025, Raport za 2024 r.; źródło wartości 7 966 w porównaniu na wykresie.
- TSUE: sprawa C-330/23, Aldi Süd, sentencja wyroku, Wyrok z 26.09.2024; publikacja sentencji w Dz.U. UE C/2024/6621. Cena odniesienia przy komunikowaniu obniżki.
- EROD: Respect individuals’ rights, Obsługa wniosków, terminy, weryfikacja tożsamości oraz ograniczenia prawa do usunięcia danych.
- EROD: International data transfers, Identyfikacja transferu poza EOG i dobór właściwego mechanizmu. Odrębna ocena odbiorców i dalszych przepływów.
- WordPress Developer Resources: Cron, Mechanizm WP-Cron i zależność uruchamiania zadań od wywołań strony. Dokumentacja techniczna.
- WooCommerce: High-Performance Order Storage, Architektura HPOS, tabele zamówień i zgodność rozszerzeń. Dokumentacja techniczna.
- WooCommerce: Product Reviews, Ustawienia recenzji, oznaczanie zweryfikowanych nabywców i ograniczanie możliwości wystawienia opinii.
- UOKiK: Nie klikaj w ciemno, nie tylko od święta, Materiał z 11.03.2026 o manipulacyjnych interfejsach i świadomych decyzjach konsumenta.
- Fundusze Europejskie: Dostępność dla klientów, Urzędowe omówienie zakresu Polskiego Aktu o Dostępności i sytuacji mikroprzedsiębiorców.
- UOKiK: Prawo do informacji: pytania i odpowiedzi, Przycisk zamówienia, informacje w interfejsie i obowiązki platform handlowych.
- UOKiK: Odstąpienie od umowy, Oficjalny przewodnik po zasadach odstąpienia i odnośniki do reguł szczegółowych.
- Dyrektywa (UE) 2023/2673: funkcja odstąpienia, Zmiana dyrektywy 2011/83/UE, w tym art. 11a; odrębnie trzeba ustalić stan implementacji krajowej.
- GPSR: rozporządzenie (UE) 2023/988, W szczególności art. 19: informacje w ofertach sprzedaży na odległość produktów objętych regulacją.
- Ministerstwo Przemysłu i Handlu Czech: wyrok TSUE C-330/23, Urzędowe omówienie orzeczenia Aldi Süd z 2.10.2024, uzupełniające odnośnik do sentencji.




